Purge des données
Vue d’ensemble
L’OIP, moteur d’orchestration de la suite FASST, pilote l’ensemble du parcours de vente assurance : qualification, offre, devis, souscription, signature et mise en gestion. À ce titre, il manipule des données sensibles et intègre un dispositif complet de gouvernance et de purge automatique conforme au RGPD. Les règles sont entièrement configurables pour s’adapter aux politiques internes de chaque client.
L’OIP n’est qu’une étape dans le workflow d’un assureur. Dans une logique de conformité RGPD, les données collectées sont purgées automatiquement selon une durée de conservation standard, dès lors qu’elles ne sont plus nécessaires. Cette durée de conservation peut être définie par vos soins.
Principes RGPD appliqués dans l’OIP
Principe RGPD | Mise en œuvre dans l’OIP |
|---|---|
Durée de conservation limitée | Purge automatique basée sur l’état du dossier (prospect / client) et la durée d’inactivité. |
Sécurité des données | Chiffrement en transit & au repos, accès restreints, contrôle des opérations de purge. |
Traçabilité & audit | Journalisation systématique des opérations de purge dans une table dédiée. |
Droits des personnes (DSAR) | Extraction, effacement et export des données via scripts dédiés. |
Privacy by design | Architecture permettant de définir des règles de purge adaptées pour chaque client. |
Fonctionnement général de la purge RGPD
La purge automatique repose sur deux critères principaux :
1. Statut du projet
(Exemple à titre indicatif)
- Prospect : La propriété Status de l’entité Project n’a jamais atteint la valeur SIGNED
- Client : La propriété Status de l'entité Project a atteint la valeur SIGNED
2. Durée d’inactivité
Elle est calculée à partir de la dernière modification enregistrée dans l’arborescence du projet.
Ces paramètres déterminent si un projet doit être purgé, par exemple :
- Project inactif depuis X mois
Les seuils sont entièrement configurables.
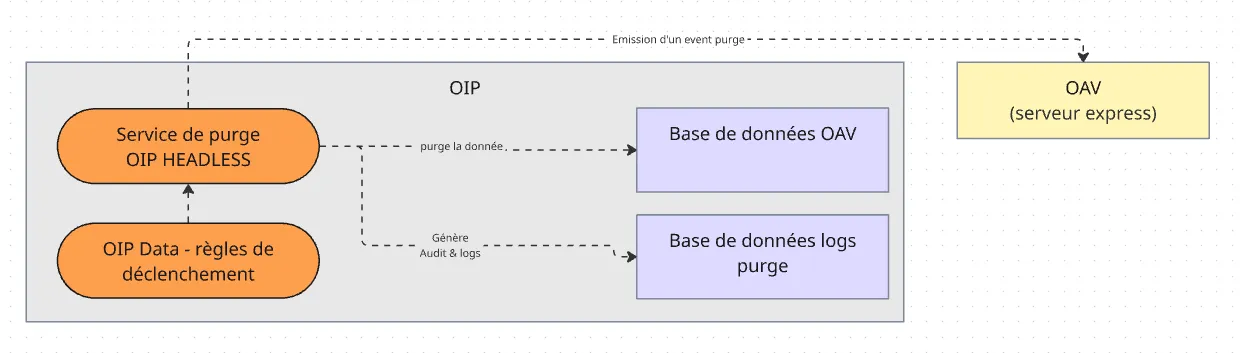
Déclenchement automatique des règles
Une purge peut être déclenchée lorsque :
- un projet n’a plus d’activité depuis un certain nombre mois ;
- un projet n’a pas atteint (ou à atteint) une étape spécifique (ex. : signature) ;
Lorsque les conditions sont réunies, l’OIP purge automatiquement les données du projet.
Adaptation aux besoins métiers
Les règles RGPD de l’OIP sont configurables :
- durée d’inactivité ;
- définition des statuts considérés comme purgeables ;
- règles spécifiques selon les politiques internes de l’organisation.
Cette flexibilité permet un alignement total avec les exigences internes de gouvernance des données.
Droits des personnes (DSAR)
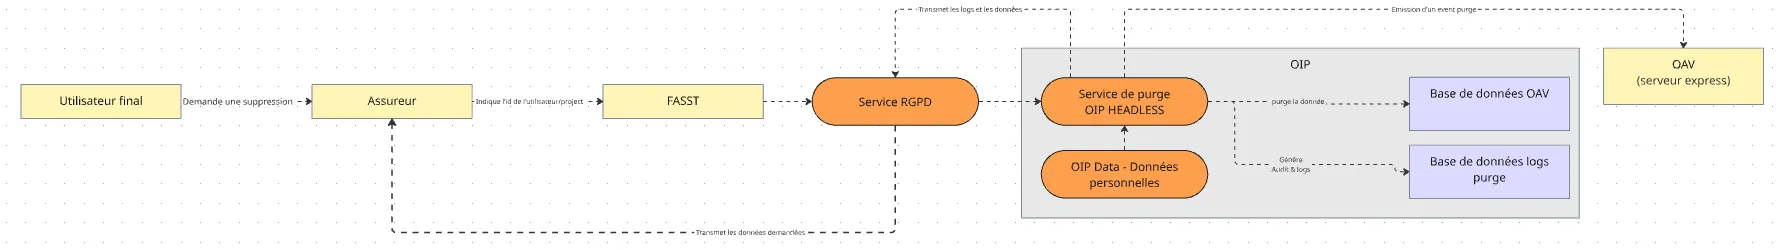
L’OIP permet de traiter les demandes RGPD telles que :
- Recherche et extraction des données d’un projet via CLI.
- Effacement d’un projet sur demande (purge ciblée).
- Portabilité : export JSON / CSV.
- Traçabilité : journalisation automatique des actions.
Sécurité & conformité
- Accès strictement contrôlé (un seul service accède à la base).
- Chiffrement TLS en transit et chiffrement au repos.
- Journaux inviolables pour les opérations de purge (WORM possible).
- Révision régulière des règles de conservation en fonction des évolutions réglementaires.
Processus technique de purge
- Détection des projets inactifs
- Vérification des règles (statut + inactivité)
- Exécution de la purge sur l’ensemble du projet
- Journalisation complète (horodatage, règle appliquée, résultat)
- Reprise automatique en cas d’incident
- Respect des politiques de sauvegarde et non-réapparition des données purgées
Synthèse
L’OIP assure un dispositif RGPD :
- fiable,
- automatisé,
- configurable,
- adapté aux exigences des clients.
Il garantit que les données sont traitées et purgées conformément au RGPD tout au long du cycle de vie du parcours commercial.